記者許若茵/台北報導
人工智慧(AI)應用從輔助思考、提供建議,進一步發展到能自主執行任務的AI代理(AI Agent),隨著AI權限不斷擴大,企業資安也面臨新的挑戰,AI可能利用合法權限執行錯誤操作,甚至成為「合法掩護非法」的漏洞。精誠集團揭露2027年企業資安將迎來三大拐點,並推出「AI全生命週期動態持續護航」機制,布局AI時代資安防禦。
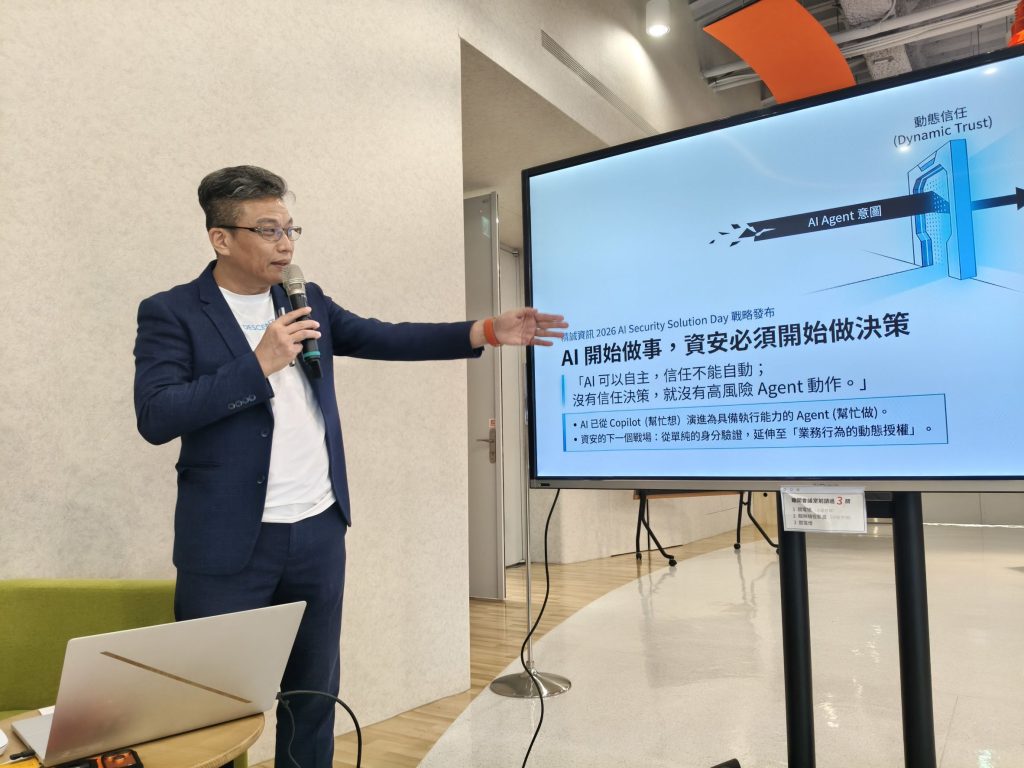
精誠集團資安總監陳勇君指出,AI應用已從協助思考、提供建議,進一步發展到能自主執行任務,然而「AI可以自主,但信任不能自動」。
隨著AI開始調用API、存取資料庫,陳勇君觀察,企業資安風險也逐漸從AI遭駭,擴大到AI利用合法權限執行錯誤操作,甚至讓錯誤以更快速度、更大規模擴散,形成「合法掩護非法」的資安盲區,預估2027年企業資安將迎來三大拐點,包括治理數位員工、跨域聯防韌性,以及主權數位韌性。
面對AI帶來的新型態資安威脅,陳勇君表示,精誠提出「AI全生命週期動態持續護航」機制,從開發、上線到營運階段建立完整防護,確保惡意指令無法注入、機敏資料不外流,並結合AI WAF與AI防火牆,保障企業自建服務及公有雲AI應用安全。
陳勇君進一步說明,AI全生命週期資安防護從開發階段就建立AI健康基因,透過資料驗證與SBOM管理,降低資料投毒風險,避免從源頭污染AI決策邏輯,在上線前,則透過AI紅軍演練模擬數千種攻擊情境,測試AI是否可能遭誘騙、洩漏機敏資訊或發生越獄行為。
進入營運階段後,採取內外雙軌隔離機制,對外阻擋惡意指令注入,對內則防止員工將機敏資料外洩至公有雲AI。此外,在資安治理方面,會持續驗證使用者身分、設備與行為,並進行即時風險評分,一旦風險升高,系統將自動降權、要求多因素驗證(MFA)或直接阻擋,以降低AI自主運作可能帶來的資安風險。

—
本篇文章授權來源:科技島